Mais de 1 milhão de cartões de crédito roubados em ataque que atinge 20 países
Criminosos exploraram uma antiga falha do Windows para infectar mais de 700 terminais de ponto de venda.
Over a million credit card records were stolen. Image by Cybernews.

 Follow us
- Criminosos infectaram mais de 700 terminais de ponto de venda (PDV) em mais de 20 países e roubaram dados de pelo menos um milhão de cartões de crédito e débito distintos.
- O malware explorava a CVE-2024-49138, uma falha de escalonamento de privilégios no CLFS do Windows que a Microsoft corrigiu em dezembro de 2024.
- Um servidor exposto do atacante revelou o código-fonte do malware, ferramentas de exploração e um painel de carding com números de cartão (PANs) roubados.
- A maioria dos terminais infectados estava no Brasil, onde versões desatualizadas e sem correções do Windows deixaram lojistas e portadores de cartão vulneráveis a fraudes.
Principais pontos por nexos.ai, revisados pela equipe do Cybernews.
Um atacante deixou exposto um servidor no qual nossa equipe encontrou o código-fonte e os dados roubados em um ciberataque contra mais de 700 terminais de ponto de venda (PDV) em mais de 20 países. A ofensiva resultou no roubo de dados de pelo menos um milhão de cartões de crédito e débito distintos.
O servidor exposto continha toda a infraestrutura do ataque, incluindo o código-fonte do malware, ferramentas de exploração e um painel de carding chamado “VINY JUNIOR TRILHAS”, onde ficavam armazenados os dados de cartões de pagamento extraídos.
Os criminosos infectaram os terminais PDV com um trojan de acesso remoto (RAT) que explorava uma vulnerabilidade de alta gravidade de escalonamento de privilégios no Windows, corrigida há quase dois anos. Quando o caso foi descoberto, em agosto de 2026, os sistemas comprometidos rodavam softwares sem atualização havia pelo menos um ano e nove meses.
A maior parte dos terminais afetados estava no Brasil, e o responsável parece ser brasileiro, a julgar pelo idioma usado nos relatórios e na documentação do ataque. A equipe entrou em contato com o CERT.br sobre os dados expostos.
Exploração de sistemas Windows sem atualização
O ataque se aproveitou da CVE-2024-49138, uma vulnerabilidade de elevação de privilégios no driver Common Log File System (CLFS) do Windows. A falha é classificada como LPE (Local Privilege Escalation, ou escalonamento local de privilégios), pois exige acesso inicial a um usuário local sem privilégios e permite executar código como usuário privilegiado.
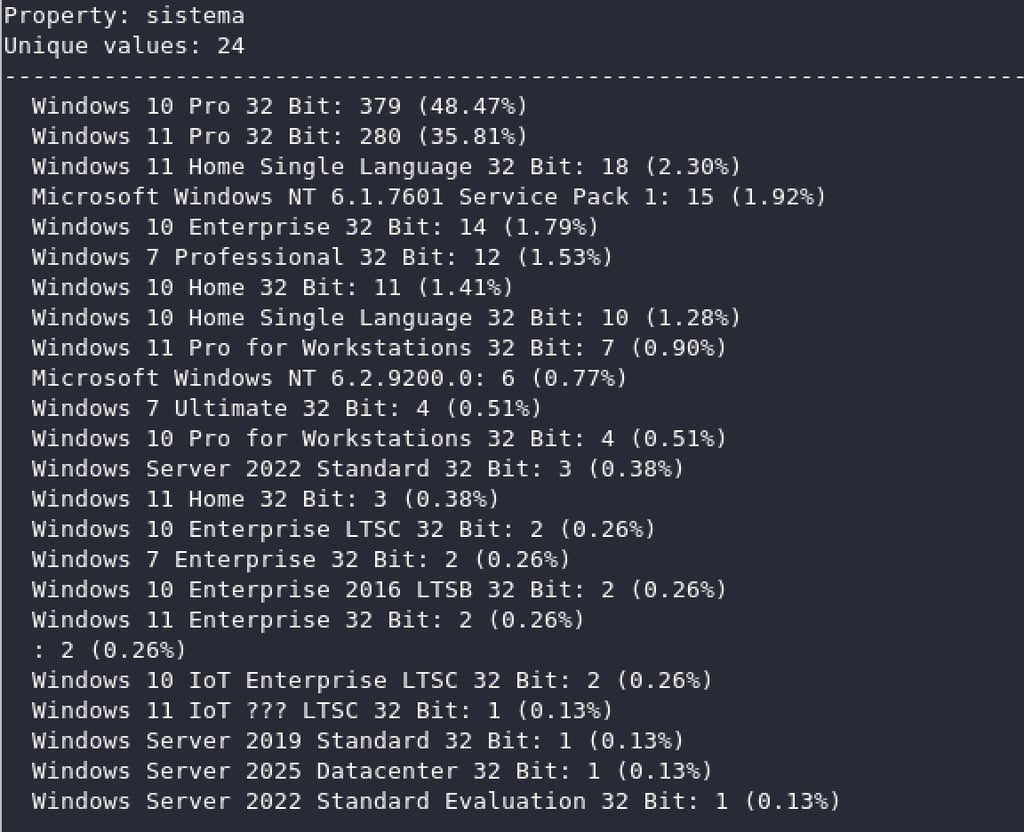
A vulnerabilidade afetava diversas versões do Windows e do Windows Server. A Microsoft corrigiu a falha em dezembro de 2024, ou seja, todos os terminais PDV comprometidos nesse ataque rodavam softwares gravemente desatualizados havia quase dois anos.
Segundo os arquivos de código-fonte encontrados no servidor do atacante, o exploit foi escrito com base em uma prova de conceito disponível publicamente, e o autor original é citado nos arquivos. O criminoso adaptou o exploit especificamente para o ambiente dos terminais PDV.
Depois de obter acesso de nível de sistema por meio da vulnerabilidade, o malware instalava um trojan de acesso remoto que coletava continuamente os dados dos cartões à medida que as transações eram processadas.
O que foi roubado
O painel de carding do atacante continha:
Dados de pelo menos um milhão de cartões de crédito e débito distintos, incluindo:
- Números do cartão (PANs)
- Datas de validade
- Números de identificação do emissor (BINs)
- Países emissores
- Bancos emissores
- Datas de extração
- Tipos e bandeiras dos cartões
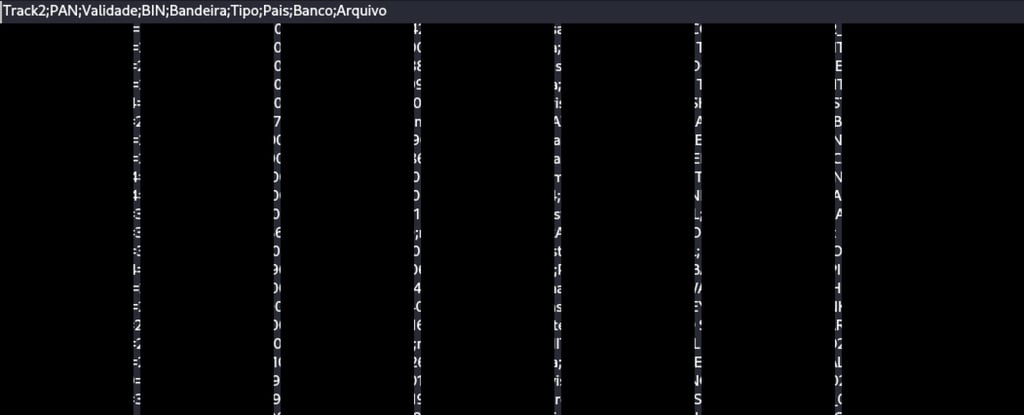
Informações de 782 terminais PDV comprometidos, incluindo:
- Versões do sistema operacional
- Localização geográfica (cidade e país)
O servidor revelou que os atacantes miravam principalmente bancos brasileiros.
A dimensão da operação
O servidor exposto registrava infecções em mais de 700 terminais PDV em mais de 20 países, com o Brasil como o principal alvo da campanha. Os dados de distribuição mostram que os criminosos se concentraram sobretudo em empresas de varejo e de serviços que usam sistemas PDV baseados em Windows.
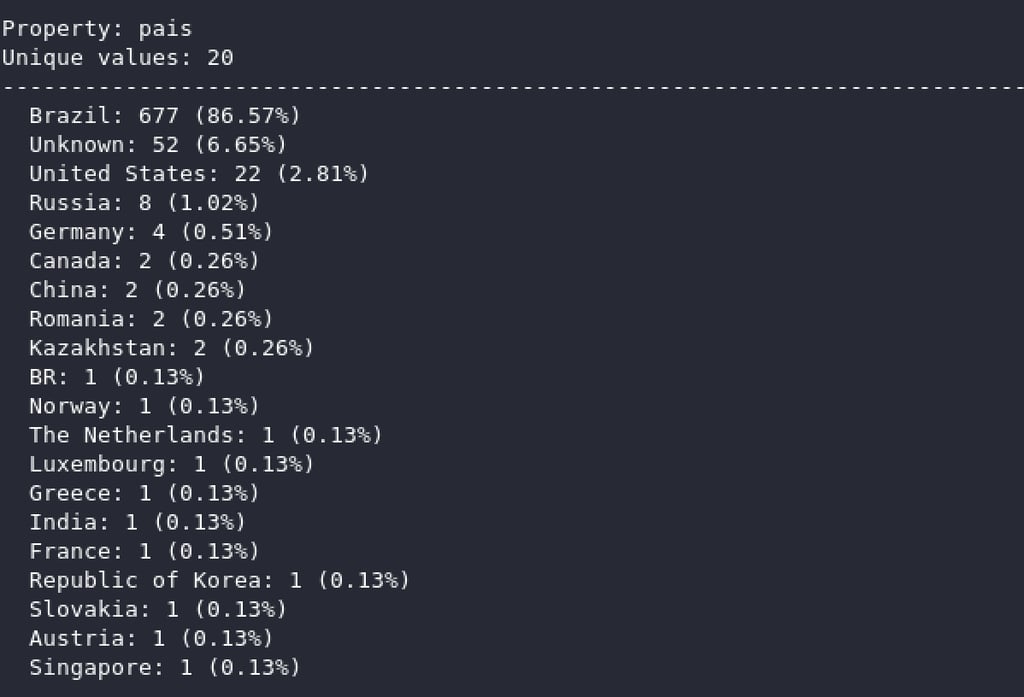
Como os alvos eram terminais PDV em pleno uso, processando transações diariamente, o volume de cartões roubados provavelmente cresceu sem parar ao longo da campanha. Cada terminal comprometido funcionava como um ponto permanente de coleta, capturando os dados do cartão de cada cliente que fazia uma compra.
Nossos pesquisadores comunicaram as descobertas ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov) em 8 de setembro de 2026. O servidor exposto foi visto fora do ar em 31 de agosto de 2026.
Riscos para portadores de cartão e empresas
Pelo menos um milhão de portadores de cartão estão sujeitos a fraudes financeiras, como compras não autorizadas e sequestro de contas. O risco depende dos sistemas de detecção de fraude de cada banco e das políticas de proteção ao cliente.
Os portadores podem ter prejuízos financeiros, a depender das políticas antifraude do banco emissor e da rapidez com que as transações fraudulentas forem detectadas e contestadas.


Fique por dentro das nossas últimas reportagens e siga-nos nas redes sociais
Seja o primeiro a conhecer novas reportagens, ideias e novidades da nossa equipe.
O ataque mostra como negligenciar atualizações de software pode abrir caminho para explorações em larga escala em setores inteiros. A falha usada pelo criminoso era de conhecimento público e havia sido corrigida em dezembro de 2024, mas centenas de terminais PDV continuavam vulneráveis quase dois anos depois.
Sistemas PDV costumam rodar em infraestruturas legadas, com ciclos de atualização pouco frequentes. As empresas podem adiar correções por receio de impactos na operação, pela necessidade de testes de compatibilidade ou simplesmente por desconhecerem as atualizações de segurança. Os atacantes, por sua vez, vasculham ativamente a rede em busca desses sistemas desatualizados para explorá-los.
A disponibilidade pública de um exploit de prova de conceito para a CVE-2024-49138 reduziu a barreira técnica para os criminosos. Nesse caso, o responsável adaptou um código já existente em vez de desenvolver exploits inéditos, o que mostra que até atacantes de habilidade moderada conseguem tirar proveito de vulnerabilidades conhecidas em sistemas sem correção.