Des hackers font grimper à 110 °C la température de stockage du sang en France
Une raison de plus de prendre la cybersécurité au sérieux, même quand il ne s’agit « que » d’un frigo.
Source : Shutterstock

 Follow us
- Des pirates ont modifié les réglages de température des installations frigorifiques de l’Établissement français du sang.
- Selon l’EFS, les systèmes de surveillance ont permis de détecter rapidement l’attaque, et aucun produit sanguin n’a été altéré.
- L’intrusion serait passée par un prestataire spécialisé dans la réfrigération, mais les autorités n’ont pas désigné les auteurs.
- Des analystes ont recensé près de 13 000 services de réfrigération vulnérables dans 99 pays.
Points clés par nexos.ai, relus par la rédaction de Cybernews.
D’abord les stocks alimentaires, maintenant le sang. Les pirates mettent décidément l’Europe sous pression.
La nouvelle est tombée le 2 novembre, comme un coup de massue. Dans la nuit, des pirates non identifiés ont attaqué les installations de stockage de l’Établissement français du sang (EFS), le service national de transfusion.
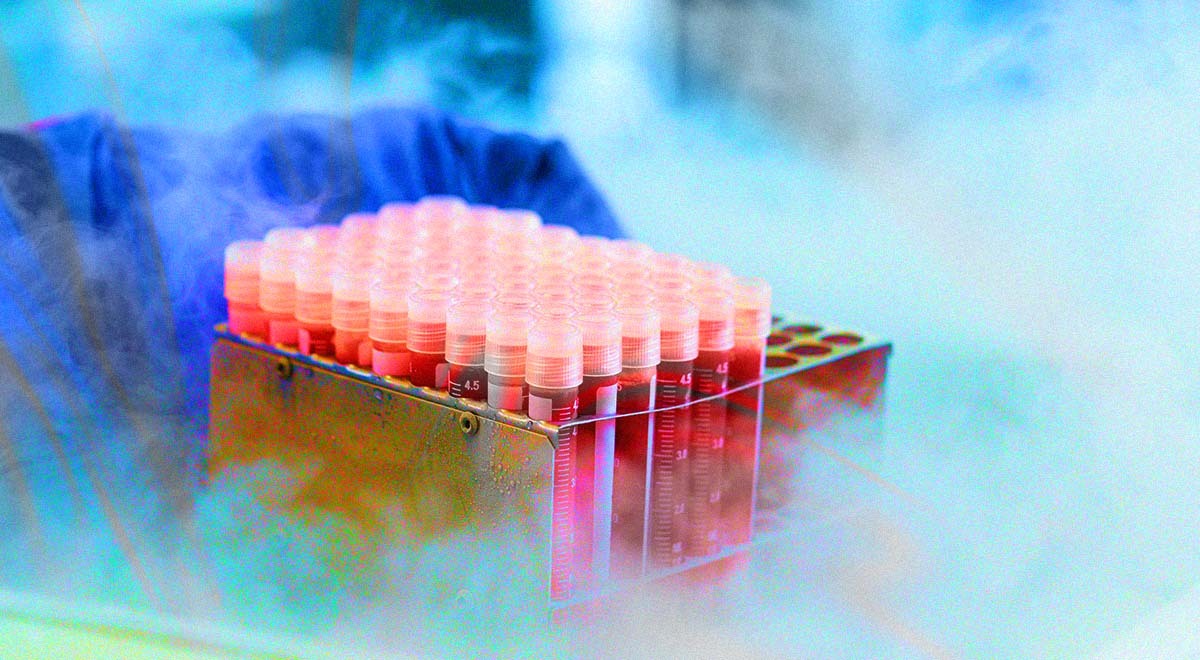
Après avoir pénétré le système de réfrigération automatisé, les hackers ont réglé la température sur 110 °C, au-delà du point d’ébullition. En temps normal, le plasma sanguin est conservé à −30 °C ou moins.
Dans un premier temps, seuls les échantillons de donneurs conservés pour la surveillance de la sécurité transfusionnelle semblaient concernés. L’EFS a ensuite indiqué au Canard enchaîné, qui a révélé l’affaire, que du plasma congelé destiné à la transfusion avait lui aussi été touché.
« Des anomalies ont été signalées, entraînant une altération des paramètres de fonctionnement de chambres froides, équipées de la solution du prestataire de l’établissement », précise l’EFS dans un communiqué transmis au Parisien.
Le héros du jour : un technicien d’astreinte, qui a remarqué la hausse des températures et alerté les équipes d’intervention.
Quelles sont les conséquences du piratage des sites de l’EFS ?
Selon l’EFS, « aucun prélèvement ni produit sanguin » n’aurait été altéré par l’attaque.
« Les systèmes de surveillance et d’alarme de l’EFS ont permis d’identifier rapidement ces anomalies et de prendre les mesures nécessaires », ajoute l’établissement dans son communiqué.
Par précaution, une partie des produits stockés a été transférée vers d’autres sites.
Qui se cache derrière l’attaque contre l’Établissement français du sang ?
L’EFS confie la gestion de ses systèmes de réfrigération à un prestataire externe, Coolworld. Les pirates auraient vraisemblablement compromis ce sous-traitant pour accéder aux réfrigérateurs de l’EFS où sont stockées les poches de sang.
Pour l’heure, aucune communication officielle n’a été faite sur l’identité des hackers ni sur leurs méthodes d’intrusion. Ces attaques s’inscrivent toutefois dans une série récente visant des systèmes de réfrigération en Europe, qui a déjà paralysé des distributeurs alimentaires.
Ces incidents ravivent les inquiétudes face à la montée des menaces hybrides contre les infrastructures critiques, dans un contexte de tensions sécuritaires accrues depuis l’invasion de l’Ukraine par la Russie en 2022.
Les analystes soupçonnaient déjà des acteurs proches de Moscou. Aujourd’hui même, deux groupes hacktivistes de premier plan, NoName057(16) et Z-Pentest Alliance, ont revendiqué conjointement les récentes attaques contre des magasins d’alimentation dans plusieurs pays européens.


Ne manquez rien de nos derniers articles et suivez-nous sur les réseaux sociaux
Soyez les premiers à découvrir les nouveaux articles, les idées et les actualités de notre équipe.
Plusieurs secteurs européens exposés aux attaques
Si les chaînes de supermarchés et les commerçants ont dû jeter des tonnes de denrées avariées à travers l’Europe, des perturbations dans le secteur de la santé pourraient avoir des conséquences bien plus graves, comme des pénuries de sang ou des interventions médicales interrompues, et mettre en danger la population européenne.
L’entreprise danoise Danfoss se trouve au cœur de cette vague d’attaques. Une vulnérabilité dans le contrôleur Danfoss AK-SM 800A a été découverte début août.
Danfoss a publié des correctifs pour combler cette faille de sécurité, mais les entreprises touchées utilisaient, semble-t-il, toujours les mots de passe par défaut.
Le risque de nouvelles attaques du même type reste élevé, car de nombreux systèmes demeurent vulnérables. Les analystes en cybersécurité de Forescout ont recensé près de 13 000 services de réfrigération encore exposés dans 99 pays, dont un grand nombre en Italie et en Grèce.