Münchner Datentauschplattform FTAPI gehackt: Kundentransfers sollen sicher sein
Die Angreifer drohen, die Daten in fünf Tagen zu veröffentlichen.
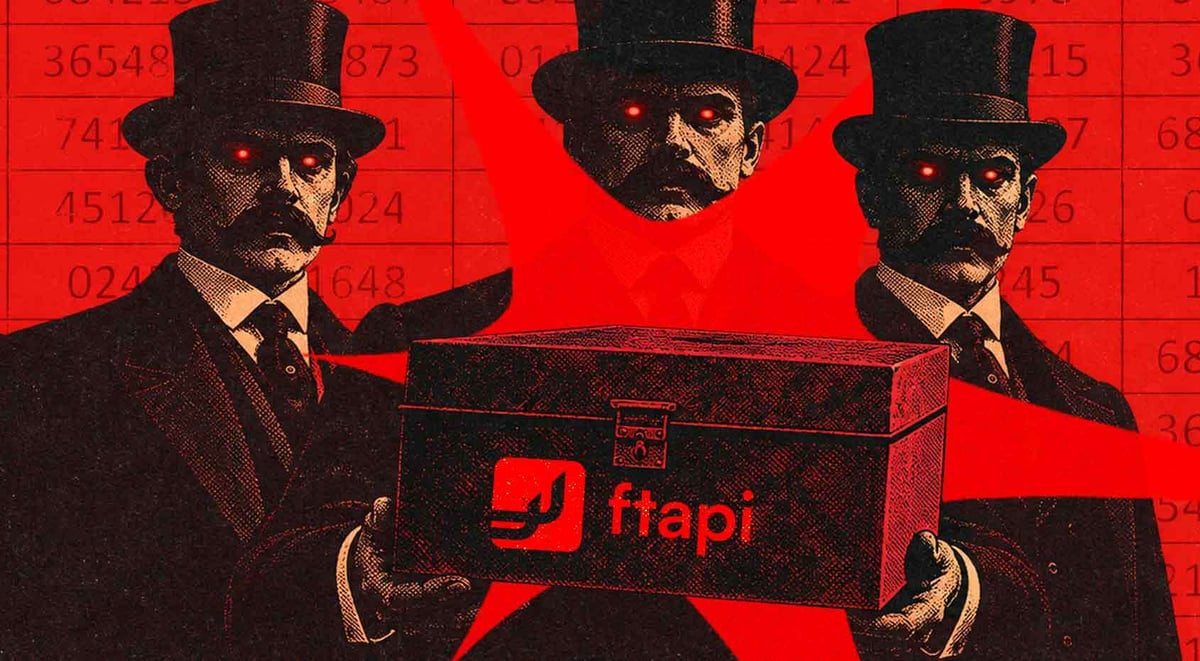
Image by Cybernews

 Jetzt folgen
- FTAPI hat einen Sicherheitsvorfall bestätigt; die Ransomware-Bande The Gentlemen behauptet, in die Datenaustauschplattform eingedrungen zu sein.
- Laut FTAPI hatten die Angreifer Zugriff auf einen internen Server, nicht aber Kundensysteme oder die übertragenen Daten.
- FTAPI isolierte das betroffene System, zog Forensiker hinzu, informierte Kunden und erstattete Strafanzeige.
- The Gentlemen hat bislang keine Beweise dafür geliefert, welche Daten die Bande bei FTAPI erbeutet haben will.
Zentrale Fakten von nexos.ai, geprüft von der Cybernews-Redaktion.
FTAPI, ein zentraler Akteur der europäischen Bemühungen um digitale Souveränität, wurde gehackt. Die Plattform für sichere Datentransfers hat den Vorfall bestätigt.
Die Cybercrime-Bande The Gentlemen behauptet, in die Systeme von FTAPI eingedrungen zu sein, einem Dienstleister, der von Tausenden Organisationen genutzt wird.
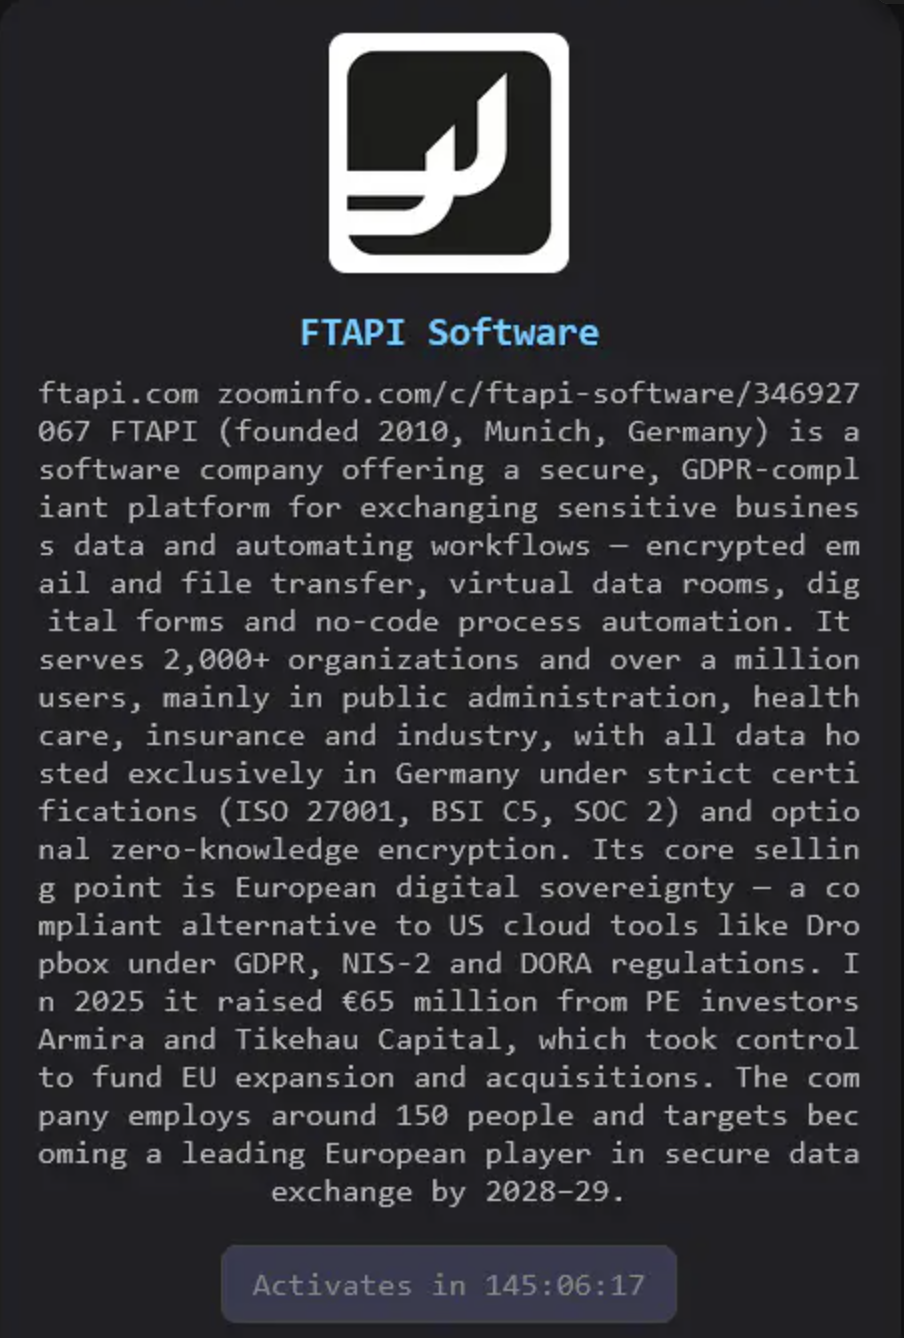
Das Unternehmen mit Sitz in München bietet sicheren Datenaustausch für Organisationen, die sensible Dateien und Informationen versenden müssen.
Nach eigenen Angaben nutzen mehr als 2.000 Unternehmen die Dienste, und über eine Million Menschen aus Verwaltung, Gesundheitswesen und Industrie verlassen sich auf die Plattform.
Die Behauptungen tauchten auf der Leak-Seite der Bande im Darknet auf. Bisher legt die Gruppe keine Beweise dafür vor, welche Art von Daten sie erbeutet haben könnte.
Ein Countdown im Eintrag zeigt derzeit noch rund fünf Tage an, bis der angebliche Leak-Eintrag „aktiviert“ werden soll. Da die Plattform Datenübertragungen abwickelt, könnten die angeblich gestohlenen Daten höchst unterschiedliche sensible Informationen enthalten.
FTAPI bestätigt den Vorfall
Gegenüber heise online bestätigte das Unternehmen einen Sicherheitsvorfall, erklärte jedoch, der Angriff habe weder die Kundenplattform noch die darüber ausgetauschten Daten erreicht.
Nach Darstellung des Unternehmens verschafften sich Unbefugte Zugriff auf einen einzelnen intern betriebenen Server an einem lokalen Standort und brachten dort Ransomware aus.
FTAPI erklärte, man habe die betroffenen Systeme umgehend isoliert und ein externes Forensik-Team mit der Aufklärung beauftragt.
Sobald belastbare Erkenntnisse vorgelegen hätten, habe man Kunden und Partner informiert, so das Unternehmen.
Zudem habe man die einschlägigen Meldepflichten erfüllt, darunter jene zum Datenschutz, und Strafanzeige erstattet.
Die Kundensysteme seien nicht betroffen gewesen, ebenso wenig die Daten, die Kunden über den Dienst ausgetauscht hätten, betonte das Unternehmen.
Wie die Angreifer auf den kompromittierten Server gelangten, hat FTAPI nicht mitgeteilt. Derzeit ist unklar, ob die Systeme über eine ungepatchte Sicherheitslücke oder mithilfe gestohlener Zugangsdaten übernommen wurden.
Denkbar wäre Spear-Phishing, bei dem Angreifer Beschäftigte dazu bringen, Zugangsdaten preiszugeben oder eine schädliche Datei zu öffnen.
Was wissen wir über The Gentlemen?
Die Bande verdient ihr Geld mit Ransomware-as-a-Service (RaaS) und setzt auf doppelte Erpressung. Die Einnahmen teilt sie mit Partnern, die ihre kriminelle Infrastruktur nutzen.
Hervorgegangen ist The Gentlemen aus ArmCorp, einem aktiven Partnerverbund des Ransomware-Programms Qilin mit rund 20 Mitgliedern.
Laut der Sicherheitsfirma Halcyon löste ein Zahlungsstreit am 2. Juli 2025 den Bruch zwischen den Banden aus: Der Akteur mit dem Namen „hastalamuerte“ reichte im Untergrundforum RAMP eine öffentliche Schlichtungsbeschwerde ein und warf Qilin vor, rund 48.000 US-Dollar an Provisionen schuldig geblieben zu sein.
Das erste Ransomware-Sample von The Gentlemen tauchte am 17. Juli 2025 auf VirusTotal auf, also fünf Tage vor dem öffentlichen Streit, wobei die URL der Leak-Seite bereits fest in der Binärdatei hinterlegt war. Das deutet darauf hin, dass die Abspaltung geplant und längst im Gange war.
Forscher von ASEC, der Threat-Intelligence- und Forschungseinheit des südkoreanischen Cybersicherheitsunternehmens AhnLab, sind überzeugt, die technische Raffinesse der Bande deute auf ein eingespieltes Team mit umfangreicher Erfahrung bei Angriffen auf Unternehmen hin.
Zuletzt hat die Bande zahlreiche Opfer gelistet, darunter den NATO-Zulieferer Indra, die niederländische Eisschnelllaufhalle Thialf, LA Metro und Glassdoor.

Bleib auf dem Laufenden und folge uns in den sozialen Medien
Entdecke neue Storys, Ideen und Updates zuerst bei uns.
Europa arbeitet an technologischer Souveränität
FTAPI steht auf der Liste europäischer Tech-Unternehmen, deren digitale Dienste eine Alternative zu den US-Giganten bieten könnten.
Noch dominieren US-Konzerne die europäischen Cloud- und Arbeitsplatzdienste. Doch Sorgen um Datenzugriffe und Ausfälle treiben immer mehr Europäer dazu, nach Alternativen zu suchen.
„Wir können es uns nicht leisten, bei den Technologien, die unsere Krankenhäuser am Laufen halten, unsere Energienetze stabil halten und unsere Dienste sichern, von anderen abhängig zu sein“, sagte die Präsidentin der Europäischen Kommission, Ursula von der Leyen, bei der Vorstellung des Pakets zur technologischen Souveränität.
Das Paket soll die Wettbewerbsfähigkeit Europas stärken und zugleich die Abhängigkeit von Diensten und Unternehmen aus den USA verringern. Länder und Institutionen in ganz Europa stellen bereits um, haben den Wechsel zugesagt oder prüfen europäische Alternativen.
In der interaktiven Karte von Cybernews findest du die europäischen Bemühungen, US-Technologie durch lokale Alternativen zu ersetzen.