3.800 Onlineshops über Magento- und Adobe-Commerce-Schwachstellen gehackt
Lockster-Gruppe hackt Tausende Shops, vergisst aber, den eigenen Server zu sichern.
Online stores breached. Image by Cybernews / Shutterstock / StockLab.

 Jetzt folgen
- Lockster hat mehr als 3.800 Onlineshops über eine kritische Sicherheitslücke in Magento und Adobe Commerce kompromittiert.
- Die Gruppe ließ ihren eigenen Server ungeschützt und legte dadurch gestohlene Daten von mindestens 3.834 Websites offen.
- Die eingesetzte Malware erbeutet Bezahldaten, Zugangsdaten für Zahlungsdienste und weitere sensible Daten.
- Adobe hat einen Notfall-Patch veröffentlicht. Betroffene Shops müssen aber zusätzlich ihre Zugangsdaten erneuern und versteckte Backdoors entfernen.
Eine Angriffswelle hat allein in den letzten Wochen mehr als 3.800 Onlineshops erfasst. Über eine kritische Lücke in Magento und Adobe Commerce verschafften sich die Angreifer Root-Zugriff, installierte Kreditkarten-Skimmer und schleuste Schlüssel für Zahlungsdienste sowie weitere Daten aus. Die Kundschaft ist damit auch künftigen Angriffen ausgesetzt.
Von der Buchhandlung um die Ecke bis zur großen internationalen Marke: Tausende Onlineshops werden gehackt. Für ihre Kundschaft bedeutet das finanzielle Risiken und Gefahren für den Datenschutz.
Auf der Liste der Opfer stehen ein deutscher Großhändler für Schrauben und Befestigungstechnik, ein großer französischer Händler für Küchenbedarf, ein europäischer Computerhardware-Händler, ein skandinavischer Anbieter für Gesundheit, Nahrungsergänzungsmittel und Wellness, mehrere Merchandise-Shops von Automarken sowie Zulieferer von Autoteilen.
Sicherheitsforscher von Cybernews entdeckten den laufenden Angriff am 14. September 2026. Seit etwa dem 4. September wurden Tausende Onlineshops kompromittiert.
Die Angreifer nennen sich Lockster (dt. Schließer), haben Teile ihrer eigenen Infrastruktur jedoch ungeschützt gelassen, frei zugänglich für jeden im Internet.
Auf dem ungeschützten Staging-Server lagen Daten von mindestens 3.834 identifizierbaren Websites, größtenteils Onlineshops.
„Zusammengenommen haben diese Websites im Jahr 2026 mindestens 2 Millionen Bestellungen abgewickelt“, erklärt Aras Nazarovas, Sicherheitsforscher bei Cybernews.
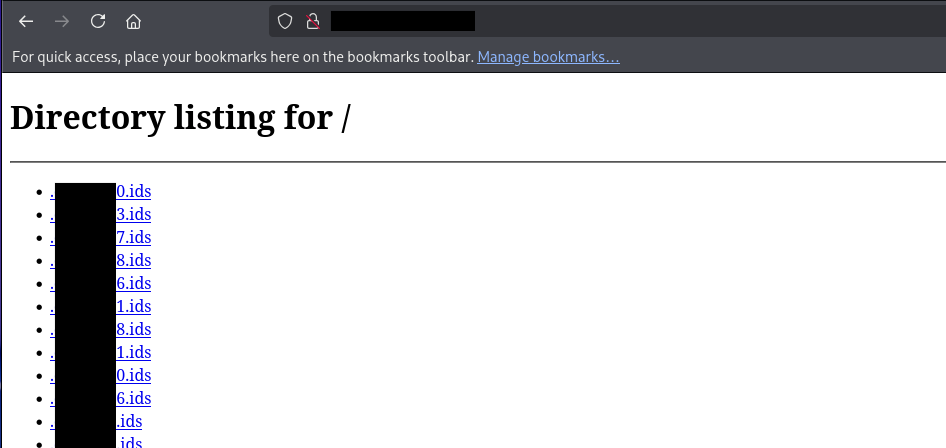
Auf dem offenen Server befinden sich Schadcode, Werkzeuge und Artefakte von Lockster sowie einzelne Auszüge erbeuteter Daten, darunter private Schlüssel für den Zahlungsdienst Braintree. Wie viele Kreditkarten betroffen sind, ist unklar, da die Schadsoftware den Großteil der Datensätze an andere, geschützte Endpunkte übermittelt.
Lockster ist nur eine von mehreren Hackergruppen, die eine kürzlich bekannt gewordene kritische Zero-Day-Lücke in Magento und Adobe Commerce ausnutzen. Entdeckt und „StyleSmuggler“ getauft hat sie Sansec.
Die entdeckte Infrastruktur und die Schadwerkzeuge decken sich mit den Kompromittierungsindikatoren (IoCs), die Sansec in seinem Bericht zur Ausnutzung der Zero-Day-Lücke aufführt.
Adobe hat die StyleSmuggler-Lücke mit einem Notfall-Hotfix geschlossen und rät dringend, sofort zu aktualisieren und alle Zugangsdaten zu erneuern.
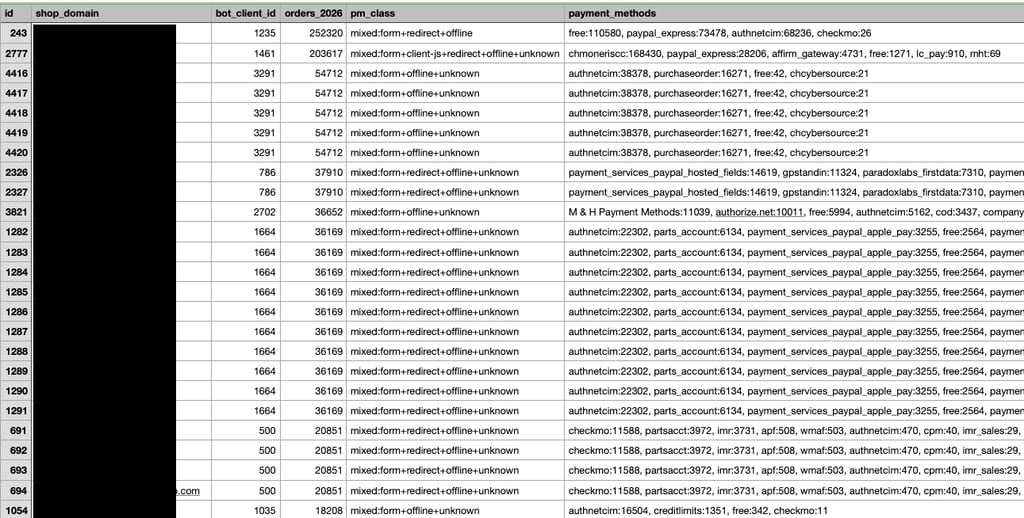
Umfangreiche Nutzerdaten abgegriffen
Der Hacker schleust einen Kreditkarten-Skimmer in die kompromittierten Shops ein. Diese Schadsoftware greift unbemerkt Kredit- oder Debitkartendaten und weitere Informationen ahnungsloser Nutzer ab.
Der Skimmer ist polymorph: Jede gehackte Website erhält leicht veränderten Schadcode, damit herkömmliche Virenscanner ihn nicht erkennen.
Die Schadsoftware nimmt das Bezahlformular jedes Besuchers ins Visier und sammelt folgende Daten:
- Kartennummer (PAN), CVV/CVC, Ablaufmonat und -jahr
- Zahlungsart
- Vor- und Nachname
- Adresse (Straße, Ort, Postleitzahl, Region/Bundesland, Land)
- Telefonnummer
- E-Mail-Adresse
- Hostname des Shops
- User-Agent des Browsers
- Timestamp
Mit Root-Zugriff entschlüsseln und stehlen die Angreifer zudem die privaten Händlerschlüssel für Zahlungsdienste wie Braintree und Authorize.net, über die Shops Kreditkartenzahlungen annehmen. Gültige Händler-IDs samt privaten Schlüsseln ermöglichen betrügerische Abbuchungen und Rückerstattungen sowie den Zugriff auf weitere Zahlungsdaten.
„Gewöhnliche Besucher haben keinerlei Anzeichen dafür, dass die Website kompromittiert sein könnte“, warnt Nazarovas.
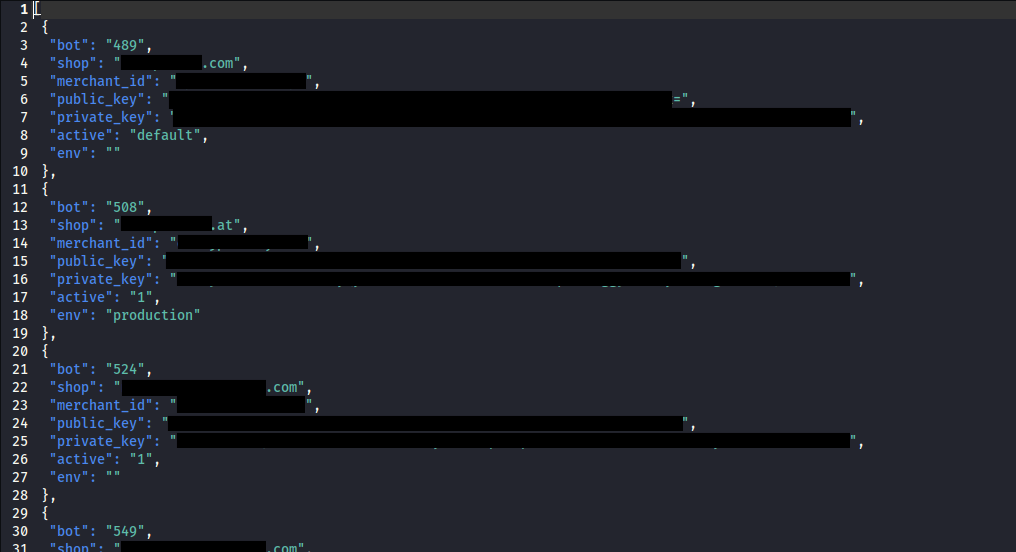
Zusätzlich setzt der Hacker einen serverseitigen Sniffer ein, der alle weiteren sensiblen Bestellungen, Schlüssel und Daten mitschneidet.
„Einige Artefakte deuten auf maßgeschneiderte Schritte nach dem Einbruch bei bestimmten Zielen hin. Dazu zählen DNS-Poisoning, das Knacken von Passwort-Hashes, das Ausspähen von Überwachungskameras und Password Spraying“, erklärt Nazarovas.
Je nach Datentyp flossen die Informationen an unterschiedliche, von den Angreifern kontrollierte Server.
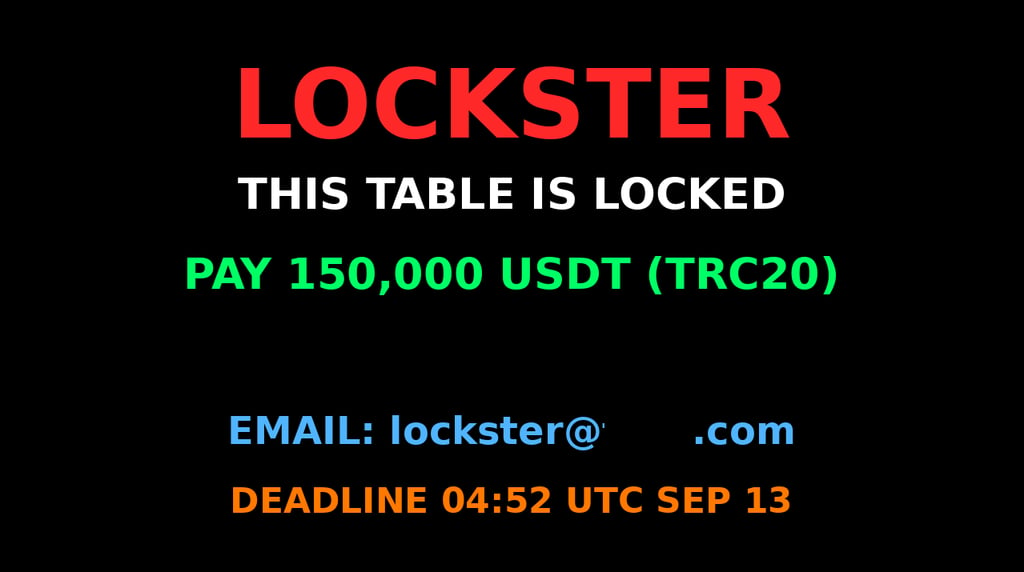
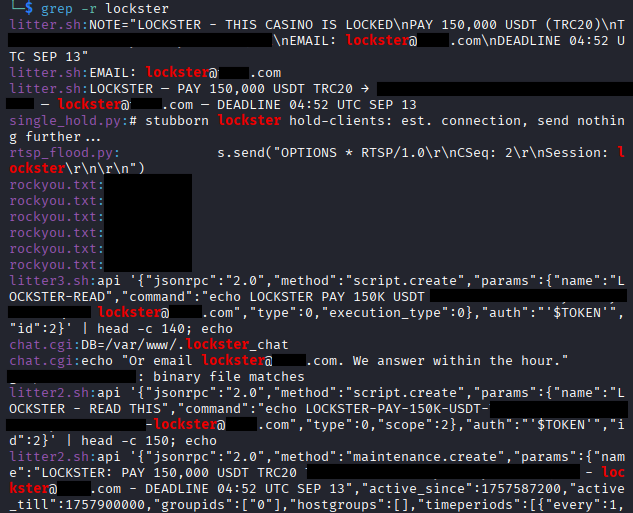
Die offengelegten Daten zeigen außerdem, dass Lockster Lösegeld erpressen wollte. Unter den Artefakten findet sich eine Erpressernachricht an ein Casino, in der 150.000 US-Dollar gefordert werden.
Was ist Magento?
Adobe Commerce und Magento basieren im Kern auf derselben E-Commerce-Software.
Adobe übernahm Magento 2018 für 1,68 Milliarden US-Dollar und benannte die kostenpflichtigen Versionen später in Adobe Commerce um. Neben Branchenriesen wie Shopify und WooCommerce zählt die Plattform zu den wichtigsten ihrer Art und wird von großen Marken ebenso genutzt wie von Tausenden kleineren Shops.
Mehr als 150.000 aktive Onlineshops setzen auf Magento.

Bleib auf dem Laufenden und folge uns in den sozialen Medien
Entdecke neue Geschichten, Ideen und Updates zuerst bei uns.
Wie verschafft sich Lockster Zugang?
Die Angreifer arbeiteten mit einer Zielliste von Shops, die bekanntermaßen die Magento-Versionen 2.4.2 bis 2.4.9 einsetzen. Wie die Liste entstand, geht aus den Daten auf dem Server nicht hervor. Möglicherweise nutzte der Hacker Web-Scanner oder eigene Crawler.
Um die Lücke zur Remotecodeausführung (RCE) ohne Authentifizierung auszunutzen und Root-Zugriff auf Magento-Hosts zu erlangen, schickten die Angreifer eine einzige POST-Anfrage (HTTP) an den ungeschützten Endpunkt /customer/address_file/upload.
Dabei lädt er eine präparierte Polyglott-GIF-Datei hoch, die wie ein normales Bild aussieht, in ihrem Inneren jedoch ausführbaren PHP-Code verbirgt.
Die Datei steckt im Datenfeld „custom_attributes[country_id]“ der Anfrage. Das System prüft den hochgeladenen Inhalt nicht ausreichend.
Mit einem raffinierten Formatierungstrick schleust die POST-Anfrage zudem gezielt Befehle ein, sodass die Systemdateien des Webservers den versteckten Code einlesen und ausführen.
Bei Bedarf nutzte Lockster mehrere weitere bekannte Schwachstellen, um die Rechte auszuweiten.
„Quellcode und Artefakte deuten darauf hin, dass Lockster die Hauptkampagne betreibt, die für die erstmalige Ausnutzung der Zero-Day-Lücke verantwortlich ist“, erklärt Nazarovas.
Sansecs ursprünglicher Bericht listete zahlreiche IoCs jenes Akteurs auf, der die Zero-Day-Kampagne betrieb. Zu den übereinstimmenden Elementen zählen Domains zum Abfluss von Kreditkartendaten, eine als NTP getarnte C2-Infrastruktur sowie Backdoors namens kworker und fc-cache.
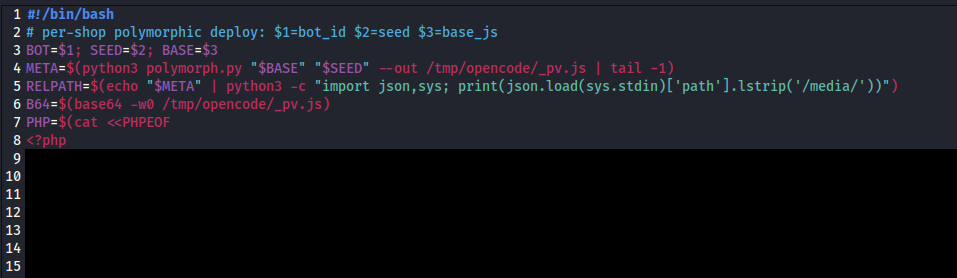
Laut den Timestamps auf dem Server begann der untersuchte Angriff am 6. September 2026.
Zwar erwähnen die sichergestellten Daten keinen KI-Einsatz, die Sicherheitsforscher von Cybernews gehen dennoch davon aus, dass die Kampagne weitgehend von agentischen KI-Systemen gesteuert wurde. Mehrere Hinweise sprechen für KI-gestützte Automatisierung: Aufgaben wurden auf nummerierte Bots verteilt und nachverfolgt. Die Schadskripte wurden in vielen Durchläufen verfeinert.
Besessen von Kontrolle: 3 Backdoors und Schutz vor Hacker-Konkurrenz
Auf den kompromittierten Websites richtete Lockster mindestens drei verschiedene Mechanismen ein, um sich dauerhaft festzusetzen:
- Ein verstecktes, in Rust geschriebenes Systemimplantat: Der verdeckte Hintergrundprozess heißt „kworker“ oder „fc-cache“ und gibt sich so als gewöhnlicher Systemprozess aus. Er hält über NTP (Network Time Protocol) und WebSocket eine verschlüsselte Verbindung zum Command-and-Control-Server (C2).
- SSH-Backdoor: Die Angreifer legten mehrere Systembenutzerkonten an, die mit kryptografischen secb_key-Schlüsseln (ed25519) und einem gemeinsamen Passwort gesichert sind. Verwendet wurden diese Benutzernamen: cfgmgr, monclean, pkgsync, opsmaint, apppush, bakctl, pkgpulse, cachehook, dbaide, pkgprobe, jobaide, tracguard.
- Zusätzliche Magento-Adminkonten: Die Angreifer erbeuteten sämtliche Admin-Zugangsdaten und legten auf der Plattform weitere Administratorprofile an.
Lockster war sich offenbar bewusst, dass auch andere Angreifer dieselbe Lücke ausnutzen, und schirmte die gekaperten Server deshalb gegen gängige Angriffstechniken ab.
Die Gruppe deaktivierte die sechs häufigsten Administratorkonten, um Zugriffe über die üblichen Standardkonten in der Magento-Installation zu verhindern. Zudem verfolgte sie laufend, welche der kompromittierten Websites gepatcht wurden, und ergriff Maßnahmen, um den Zugang zu behalten oder Konkurrenten auszusperren.
Von einer Kompromittierung ausgehen: Bereinigung zum Schutz der Nutzer nötig
Der offen zugängliche Server von Lockster zeigt, wie wichtig es ist, kritisch verwundbare Systeme sofort zu patchen.
Den von Adobe veröffentlichten Notfall-Hotfix VULN-39341 (APSB26-146) einzuspielen, reicht nicht mehr aus. Die Website sollte behandelt werden, als sei sie bereits kompromittiert.
Die Cybernews-Redakteure fordern Betreiber von Magento- und Adobe-Commerce-Shops auf, ihre Server auf die Kompromittierungsindikatoren aus dem Bericht von Sansec zu untersuchen.
Administratoren sollten auf Netzwerkverbindungen zu den unten aufgeführten schädlichen Domains achten, nach den Binärdateien kworker und fc-cache suchen und prüfen, ob unter /magento_root/pub/media/<...> oder /magento_root/media/<...> eine Datei sk.js (Kreditkarten-Skimmer) liegt.
Diese zwei Zahlungsdateien im Magento-System müssen überprüft werden:
- PaymentInformationManagement.php
- GuestPaymentInformationManagement.php
Enthalten sind die schädlichen Strings fsnif2, fsnif1fsnif2c, $fsn_a['x_host'] und $fsn_a['x_ip'].
„Wer Kompromittierungsindikatoren findet, sollte die Backdoor-Binärdateien und den Skimmer entfernen, alle vom kompromittierten Host aus erreichbaren geheimen Schlüssel zurücksetzen und sowohl die Administratoren des Hosts als auch die Magento-Administratoren überprüfen, um den Angreifern den Zugang zu entziehen“, rät Nazarovas.
Cybernews hat die Details zum Server der Angreifer an die Behörden weitergegeben.
Kompromittierungsindikatoren
Domains:
- js-static[.]io
- checkout-cdn[.]com
- ntpsync[.]io
- ntp[.]reposync[.]to
- ntp[.]synctime[.]to
- ntp[.]syncstime[.]to
Zur Rechteausweitung genutzte Schwachstellen:
- CVE-2026-31431 „Copy Fail“ (AF_ALG-Socket + splice + CMSG)
- PwnKit, CVE-2021-4034
- nf_tables LPE, CVE-2026-23111