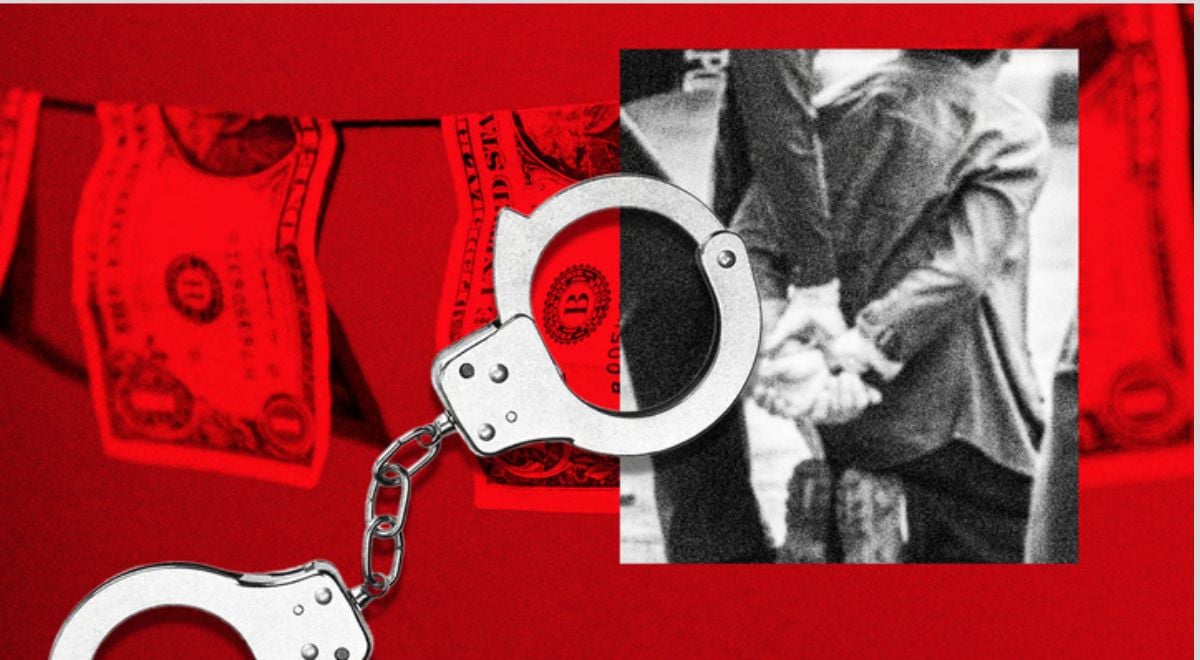
Mutmaßlicher Qilin-Hacker in Japan gefasst und nach Deutschland ausgeliefert
Aus dem Japanurlaub ging es direkt nach Deutschland.
 Jetzt folgen
- Japanische Behörden haben einen 28-jährigen Russen in Osaka festgenommen und nach Deutschland ausgeliefert, der vermutlich zum Kern der Qilin-Gruppe gehört.
- Deutschland suchte den Verdächtigen im Zusammenhang mit einem Ransomware-Angriff und erheblichen Schäden für ein deutsches Unternehmen.
- Qilin stellt seinen Kunden Ransomware zur Verfügung, die Daten stehlen, Systeme verschlüsseln und Lösegeld erpressen.
- Forscher bringen Qilin mit 1.022 Angriffen im Jahr 2025 und einem geschätzten Umsatz von 193 Millionen Dollar in Verbindung.
Zentrale Fakten von nexos.ai, geprüft von der Cybernews-Redaktion.
Die japanische Polizei hat ein mutmaßliches Führungsmitglied der Ransomware-Erpressergruppe Qilin festgenommen. Der Mann wurde nach seiner Verhaftung an deutsche Behörden ausgeliefert.
Bei dem Verdächtigen handelt es sich einem Bericht zufolge um einen 28-jährigen russischen Staatsangehörigen, der als zentrales Mitglied von Qilin gilt, einer der derzeit aktivsten Ransomware-Operationen weltweit.
Wie The Japan Times berichtet, wurde der Mann im vergangenen Mai in der westjapanischen Stadt Osaka festgenommen.
Deutschland habe den Mann im Zusammenhang mit einem Ransomware-Angriff gesucht, der bei einem deutschen Unternehmen schwerwiegenden Schaden verursacht habe, heißt es aus informierten Kreisen.
Auf deutsches Ersuchen hin sei der russische Staatsbürger ausgeliefert worden.
Heise bezeichnet den Vorgang als selten, da zwischen Japan und Deutschland kein Auslieferungsvertrag besteht. Zudem verbiete das japanische Auslieferungsrecht grundsätzlich die Übergabe von Verdächtigen, gegen die in Japan noch Verfahren laufen oder die dort noch keine Haftstrafe verbüßt haben.
Qilin ist eine sogenannte RaaS-Operation (Ransomware-as-a-Service), die 2022 erstmals in Erscheinung trat. Die Gruppe soll in Russland verwurzelt sein, wenngleich die genauen Aufenthaltsorte und Identitäten der Hauptakteure bis heute nicht offiziell bestätigt sind.
Cybersicherheitsexperten zufolge setzt Qilin auf ein doppeltes Erpressungsmodell: Die Betreiber entwickeln Schadsoftware und digitale Infrastruktur und stellen beides ihren Partnern zur Verfügung. Diese dringen damit in Unternehmensnetzwerke ein, entwenden sensible Daten und verschlüsseln sämtliche Systeme und Dateien.
Has your password leaked?
Anschließend fordern die Angreifer ein Lösegeld im Tausch gegen einen Code. Verweigert das Opfer die Zahlung, drohen die Täter damit, die gestohlenen Daten im Darknet zu veröffentlichen. Geht das Geld ein, teilen die Partner die Beute mit den Qilin-Betreibern.
Im Laufe der Jahre hat Qilin zahlreiche Unternehmen weltweit angegriffen, darunter die Partei Die Linke, Asahi Holdings, Volkswagen, Nissan, MedImpact, den Tulsa International Airport, Malaysia Airlines und Scientology.
Das Cybersicherheitsunternehmen NCC Group registrierte für 2025 insgesamt 1.022 Cyberangriffe, die Qilin zuzurechnen sind. Nordamerika war dabei die meistbetroffene Region und machte 56 Prozent aller Attacken aus. Auf Europa entfielen 22 Prozent der gemeldeten Vorfälle, gefolgt von Asien mit 12 Prozent.
Laut Check Point verzeichnete allein im zweiten Quartal 2026 insgesamt 279 Opfer – damit ist Qilin seit vier aufeinanderfolgenden Quartalen die aktivste Ransomware-Operation überhaupt.
Forscher von Rapid7 haben errechnet, dass Qilin zwischen Juli 2025 und März 2026 umgerechnet rund 175 Millionen Euro umgesetzt hat.