Zuständig für alle Behördenanfragen bei Microsoft: Norman Barbosa über den Kampf um Daten
Mehr als 27.000 Anfragen in sechs Monaten.
Microsoft headquarters in Redmond. By Shutterstock
 Jetzt folgen
- Microsoft erhielt zwischen Juli und Dezember 2025 insgesamt 27.412 Datenanfragen von Strafverfolgungsbehörden und lehnte 20 Prozent davon ab.
- In 5 Prozent der Fälle gab Microsoft E-Mails, Fotos oder Dokumente aus privaten Konten heraus.
- Barbosa erklärte, Microsoft gewähre keiner Regierung direkten Zugang zu Kundendaten oder Rechenzentren.
- Newman betonte, das US-Recht kenne keinen dauerhaft bereitstehenden Kill-Switch, um weltweit den Zugang zu Technologie zu kappen.
Zentrale Fakten von nexos.ai, geprüft von der Cybernews-Redaktion.
Behördliche Anfragen nach Kundendaten erreichen Microsoft ununterbrochen. In 5 Prozent der Fälle muss der Konzern liefern und gibt Dokumente, E-Mails und Bilder privater Konten heraus.
„Mein Team sieht jede Anfrage, die aus egal welchem Teil der Welt kommt“, sagte Norman Barbosa, Vice President und Deputy General Counsel for Global Affairs, Law Enforcement and National Security bei Microsoft, vor einem Saal voller Journalisten in Dublin.
Gemeinsam mit David A. Newman, Partner und Co-Chair der National Security and Crisis Management Practice bei der internationalen Kanzlei Morrison & Foerster, widmete er sich der Frage nach dem Kill Switch: Lässt sich Europa wirklich per Knopfdruck von US-Technologie abschneiden?
Wann Microsoft Daten mit US-Strafverfolgern teilte
Ein wesentlicher Treiber hinter Europas Streben nach technologischer Souveränität ist die Sorge um die Weitergabe von Daten. Microsoft sah sich bereits mehrfach dem Vorwurf ausgesetzt, im Auftrag der US-Regierung zu handeln.
Im Mai etwa lautete der Vorwurf, der Konzern habe Daten von Beschäftigten niederländischer Aufsichtsbehörden an das US-Repräsentantenhaus durchgereicht.
Zahlreiche Länder, darunter große Volkswirtschaften wie Deutschland und Frankreich, haben Microsoft-Software durch lokale Open-Source-Alternativen ersetzt. Microsoft wiederum versichert seinen Nutzern immer wieder, die Loyalität gelte allein den Kunden.
Der Konzern unterstütze Europas Souveränitätsbestrebungen und könne dem Kontinent helfen, sich von den USA unabhängig zu machen – natürlich in Zusammenarbeit mit Microsoft.
„Ob eine Anfrage auf Strafrecht oder nationaler Sicherheit beruht: Wir wenden dieselben Grundsätze an und geben unseren Kunden dieselben Zusagen. Wir gewähren keiner Regierung direkten Zugriff auf unsere Kundendaten. Behördliche Hardware hat in unseren Rechenzentren nichts zu suchen. [...] Wir haben keiner Regierung die Möglichkeit eingeräumt, unsere Verschlüsselung oder den Verschlüsselungsmechanismus unserer Plattform zu umgehen“, sagte Barbosa.
Daten sind während der Übertragung verschlüsselt und lassen sich daher nicht abfangen.
Allerdings gab es Berichte, wonach Microsoft Verschlüsselungsschlüssel an das FBI weitergegeben habe.
Regierungen müssten sehr genau benennen, welche Beweismittel sie benötigen, erläuterte er.
Wenn wir ein Problem mit einer Anordnung sehen, scheuen wir den Gang vor Gericht nicht. Microsoft kann da eine starke Bilanz vorweisen,sagte Norman Barbosa.
Zwischen Juli und Dezember 2025 erhielt Microsoft 27.412 Datenanfragen von Strafverfolgungsbehörden. Wie Microsofts Grafik zeigt, wurden nur 20 Prozent dieser Anfragen vollständig abgelehnt.
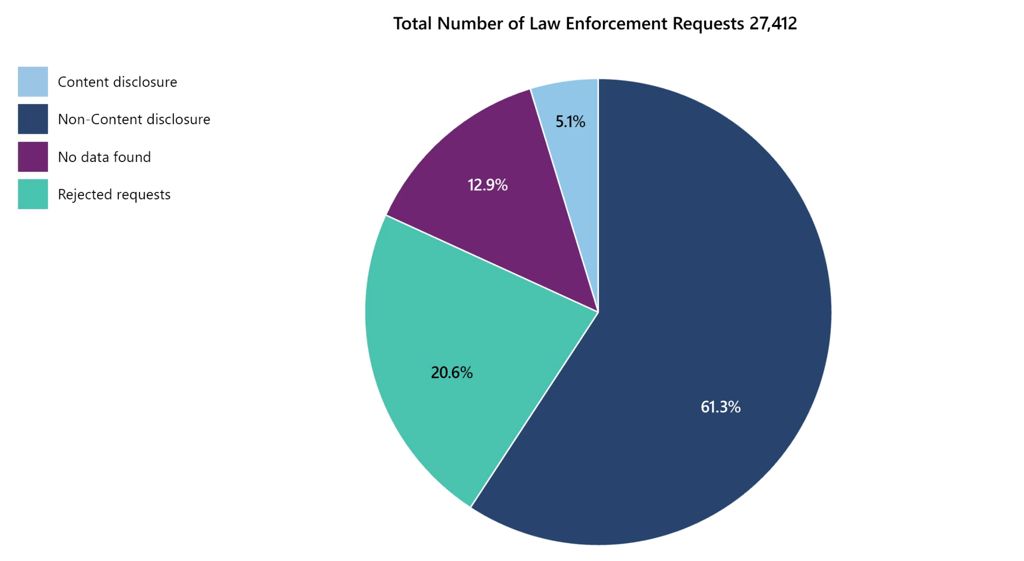
In über 60 Prozent der Fälle ging es um die Herausgabe von Bestandsdaten ohne Inhalte. Microsoft gab dabei „grundlegende Nutzerinformationen“ weiter: E-Mail-Adresse, Name, Staat, Land, Postleitzahl und die IP-Adresse zum Zeitpunkt der Registrierung. Dazu zählen unter Umständen auch der Verlauf der IP-Verbindungen und Abrechnungsdaten.
In 5 Prozent der Fälle übergab Microsoft Nutzerinhalte an Strafverfolgungsbehörden. Nach der eigenen Definition des Konzerns können das E-Mails, Fotos und Dokumente sein.
Streit mit dem Internationalen Strafgerichtshof
Kritik erntete Microsoft auch, als der Konzern 2025 Berichten zufolge das E-Mail-Konto von Karim Khan, Chefankläger des Internationalen Strafgerichtshofs (IStGH), sperrte, nachdem die USA Sanktionen gegen ihn verhängt hatten.
Microsoft wies die Vorwürfe zurück. Dennoch befeuerte der Vorfall die Furcht, Donald Trump könne einen sogenannten Kill Switch auslösen. Der IStGH ist inzwischen von Microsoft zur europäischen Alternative openDesk gewechselt.
„Es gibt nach US-Recht schlicht keinen dauerhaft bereitstehenden Kill Switch, mit dem die US-Regierung den Zugang zu Technologie irgendwo auf der Welt an- und abschalten könnte. Die Regierung der Vereinigten Staaten hat, wie Regierungen weltweit, die rechtliche Befugnis, Sanktionen, Exportkontrollen und andere wirtschaftliche Gegenmaßnahmen zu verhängen“, merkte Newman an.
Diese Maßnahmen hätten sich, so betonte er, „ganz überwiegend auf Schritte gegen Gegner der USA“ konzentriert.
„Die US-Regierung hatte über alle Administrationen hinweg gewichtige Gründe, diese Gegenmaßnahmen nicht umzufunktionieren, um Partnern der USA den bestehenden Zugang zu fortschrittlicher Technologie zu entziehen. Für diejenigen von uns, die in diesem Bereich arbeiten, ist völlig klar: Jeder Versuch in diese Richtung würde grundlegende rechtliche und politische Fragen aufwerfen, die es nach US-Recht so noch nie gab, und würde mit Sicherheit vor Gericht landen“, sagte Newman.