Trump-Mobile-Hacker drohen T-Mobile: „Ihr steckt in ganz, ganz großen Schwierigkeiten“
Sie drohen mit der Veröffentlichung von T-Mobile-Daten.
 Jetzt folgen
- Die Ransomware-Gruppe BYOD hat T-Mobile auf ihrer Leak-Seite aufgeführt, aber bislang keine Datenproben veröffentlicht.
- BYOD hatte vergangene Woche Trump Mobile gehackt und Daten von 3.615 Nutzern veröffentlicht.
- T-Mobile hat rund 142 Millionen Kunden in den USA und gehört mehrheitlich der Deutschen Telekom.
- Schon mehrfach haben Hacker behauptet, bei der Deutschen Telekom und ihren Tochterunternehmen eingedrungen zu sein, doch der Konzern dementiert.
Zentrale Fakten von nexos.ai, geprüft von der Cybernews-Redaktion.
T-Mobile wird von derselben Ransomware-Gruppe bedroht, die vergangene Woche Trump Mobile gehackt hatte.
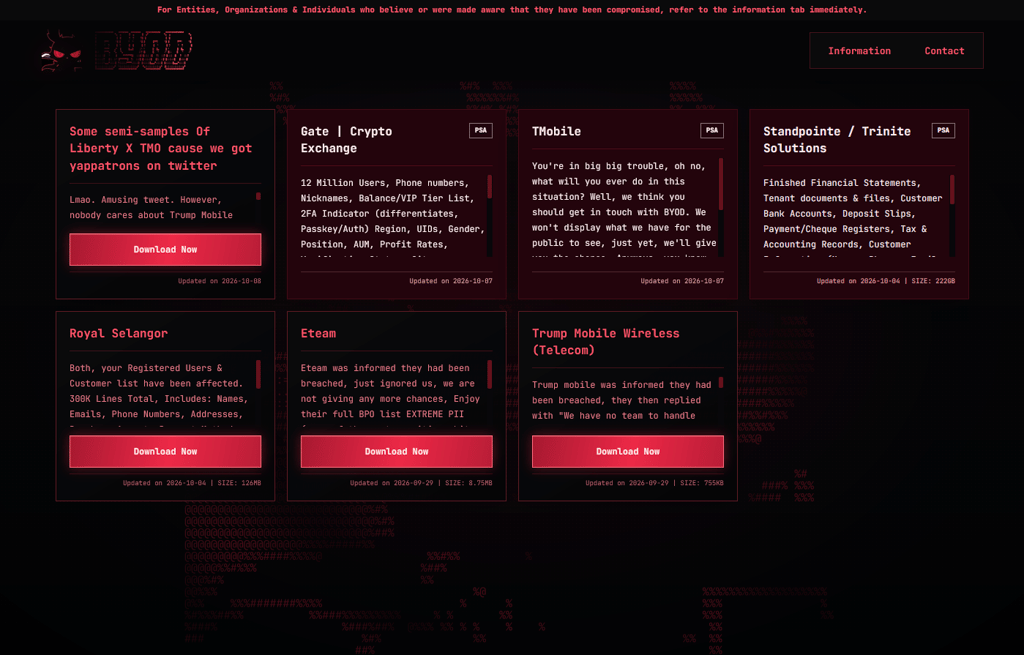
Die Ransomware-Gruppe BYOD hat T-Mobile am 7. Oktober als angebliches Ziel auf ihrer Leak-Seite aufgeführt. Die Hacker behaupten, Daten des Mobilfunkunternehmens erbeutet zu haben.
„Jetzt steckt ihr in ganz, ganz großen Schwierigkeiten, oh nein, was werdet ihr in dieser Situation nur tun?“, schrieb BYOD in ihrer Nachricht an das Unternehmen. Die Gruppe forderte T-Mobile auf, die Kontaktdaten auf ihrer Seite zu nutzen. Der Eintrag würde entfernt, sobald die Kommunikation hergestellt sei.
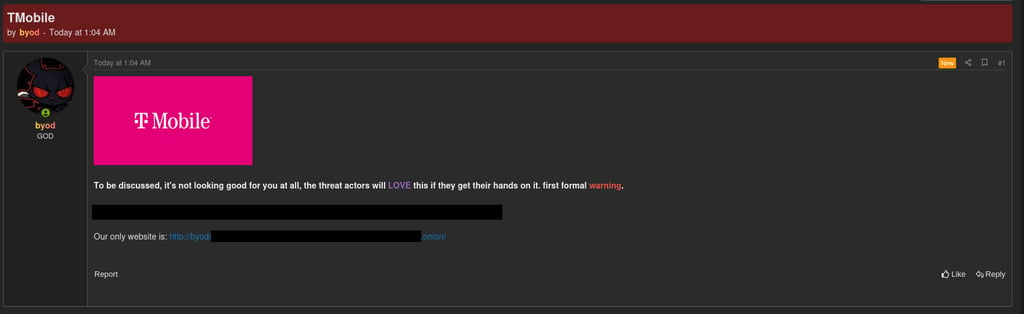
Zusätzlich veröffentlichte die Gruppe eine weitere Warnung in einem bekannten Hackerforum, um den Druck auf das mutmaßliche Opfer zu erhöhen. Bislang hat sie keine Datenproben veröffentlicht, die ihre Behauptungen belegen.
Welche Daten betroffen sein könnten, lässt sich derzeit nicht sagen. Dass zu Beginn keine Proben veröffentlicht werden, ist jedoch eine gängige Taktik von Erpressergruppen, um Druck aufzubauen.
T-Mobile US gehört mehrheitlich dem deutschen Telekommunikationsunternehmen Deutsche Telekom. Der größte Telekommunikationsanbieter Europas hält eine Mehrheitsbeteiligung von 53 Prozent an T-Mobile. T-Mobile US hat rund 142 Millionen Kunden in den Vereinigten Staaten.
Wir haben T-Mobile kontaktiert und warten noch auf eine offizielle Stellungnahme.
Wer steckt hinter BYOD?
Die Gruppe ist ein Neuling in der Ransomware-Szene und wurde erstmals Ende September dieses Jahres beobachtet. Stand 8. Oktober 2026 hat sie acht Opfer auf ihrer Leak-Seite aufgeführt.
Das Geschäftsmodell der Gruppe ist bislang unbestätigt: Unklar ist, ob es sich um ein Ransomware-as-a-Service-Modell (RaaS) oder eine eigenständige Operation handelt.
Erst vor einer Woche veröffentlichte die Gruppe Daten von 3.615 Trump-Mobile-Nutzern, darunter Namen, Kontaktdaten, Adressen und Bestellungen.
Deutsche Telekom immer wieder Ziel von Datendieben
Die Deutsche Telekom und ihre Tochtergesellschaft T-Systems geraten immer wieder ins Visier von Cyberkriminellen.
2024 war die Deutsche Telekom eines von Dutzenden Unternehmen weltweit, die auf der berüchtigten Leak-Seite der Ransomware-Gruppe LockBit auftauchten.
2025 behaupteten Hacker, 64 Millionen Datensätze von T-Mobile geleakt zu haben. T-Mobile erklärte damals gegenüber Cybernews, die von den Hackern hochgeladenen Daten stünden in keinem Zusammenhang mit dem Unternehmen oder seinen Kunden.
Im Mai boten Cyberkriminelle einen Datensatz der Deutschen Telekom zum Verkauf an. Das Unternehmen bestritt jedoch, dass es sich um echte Daten handle.
Erst vor einer Woche hatte die Ransomware-Gruppe Safepay gemeldet, Daten von T-Systems erbeutet zu haben. Die Angreifer starteten einen öffentlich einsehbaren Timer für den Beginn der Verhandlungen. Ein Telekom-Sprecher bestätigte gegenüber Cybernews, dass die Gruppe versuche, Lösegeld zu erpressen.
Zugleich bestritt das Unternehmen, dass sensible Daten abgeflossen seien. Die Angreifer hätten lediglich eine kleine Testumgebung kompromittiert.