Hack bei Volkswagen: Experten drehen die Heizung hoch und hören Fahrer ab
Volkswagen brauchte 18 Monate, um das Problem zu beheben.
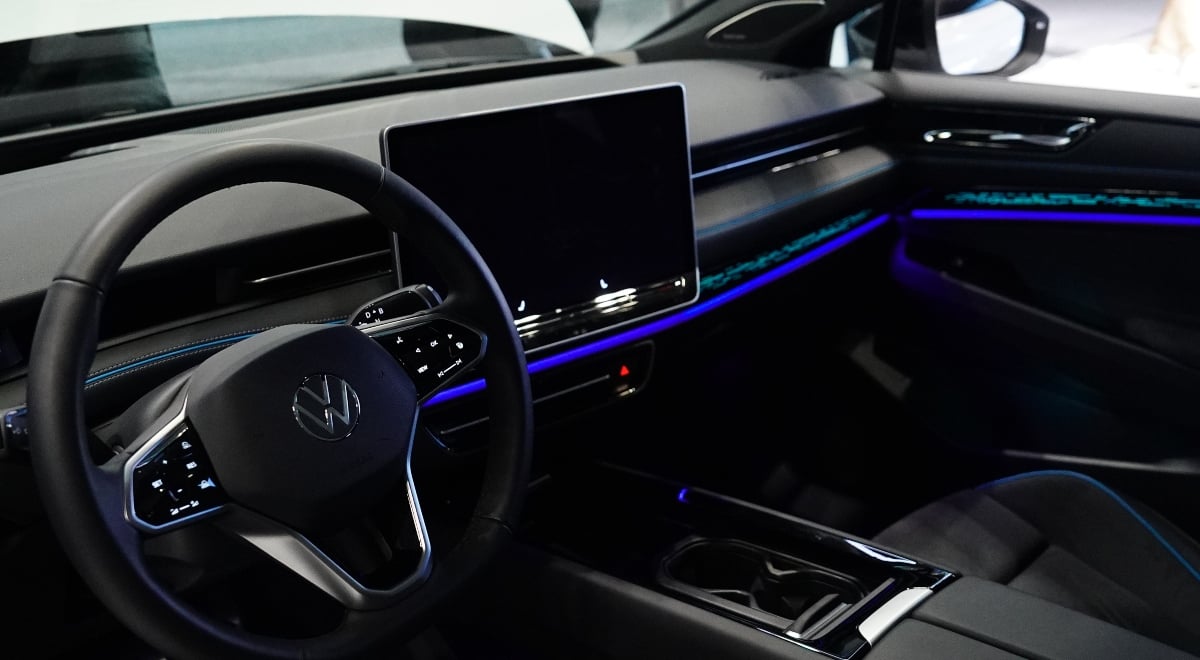
Hackers breached the Volkswagen ID.4 systems. By Getty/Bloomberg.
 Jetzt folgen
- Forscher haben einen Volkswagen ID.4 über Bluetooth-Schwachstellen gekapert und Funktionen wie Heizung, Scheibenwischer und Schiebedach gesteuert.
- Sie orteten das Auto, zeichneten ein Gespräch im Innenraum auf und griffen auf Nachrichten und Kontakte eines gekoppelten Smartphones zu.
- Laut Volkswagen war die Sicherheit der Kunden nie gefährdet. Der Konzern verteilt weltweit Updates für die betroffenen Fahrzeuge.
- PCA meldete in nur einem Quartal 345 neue Schwachstellen im Automobilbereich, wobei sich die Zahl der schwerwiegenden Fälle mehr als verdoppelte.
Zentrale Fakten von nexos.ai, geprüft von der Cybernews-Redaktion.
Hacker haben per Bluetooth die Systeme eines Elektroautos von Volkswagen übernommen. Sie konnten den Wagen orten, die Insassen belauschen, auf ein gekoppeltes Smartphone zugreifen und Fahrzeugfunktionen fernsteuern. Schuld sind Lücken im Bluetooth-System des Autos.
Das klingt nach einem Gadget-Trick des neuen James-Bond-Darstellers Robert Pattinson. Doch Forschern ist es tatsächlich gelungen, das Elektroauto ID.4 von Volkswagen (VW) zu hacken. Der Times führten sie den Angriff in ihrem Labor in Budapest vor.
Nachdem die Hacker des Cybersicherheitsunternehmens PCA Cyber Security das Fahrzeug virtuell gekapert hatten, drehten sie die Heizung hoch, schalteten die Scheibenwischer ein und aus, öffneten und schlossen das Schiebedach und schickten sogar eine Nachricht an die Insassen.
Bluetooth-Lücke als Einfallstor
Wie verschafften sie sich Zugang? Geholfen hat eine Schwachstelle in der Bluetooth-Software des VW-Systems, die PCA Cyber Security 2025 entdeckt hatte.
Hinzu kam, dass das Administratorkonto nicht durch ein Passwort geschützt war. So konnten die Hacker ihre Rechte nach dem Eindringen ausweiten und mithilfe zweier weiterer Schwachstellen noch tiefer ins System vordringen.


Bleibe auf dem Laufenden und folge uns in den sozialen Medien
Entdecke neue Storys, Ideen und Updates zuerst bei uns.
Laut dem Bericht der Times konnten die Forscher dank der Bluetooth-Lücke auf Textnachrichten und Kontakte eines gekoppelten Smartphones zugreifen. Zudem zeichneten sie über das Mikrofon, das eigentlich für Notrufe gedacht ist, ein Gespräch zwischen Fahrer und Beifahrer auf.
Auch der genaue Standort des Autos ließ sich mühelos verfolgen, selbst während der Fahrt. Die Forscher fanden sogar einen Weg, per Sprachsynthese eine Sprachnachricht ins Auto zu schicken und auf dem Infotainment-Bildschirm eine Einblendung mit der Aufschrift „hacked by PCA“ anzuzeigen.
Nach Angaben des Cybersicherheitsunternehmens wurde die Bluetooth-Lücke nach ihrer Entdeckung allen Autoherstellern gemeldet. VW musste jedoch offenbar gesondert über die Schwachstellen informiert werden.
Erst jetzt, 18 Monate später, verteilt VW Software-Updates für Hunderttausende betroffene Fahrzeuge weltweit. Danila Parnishchev, Leiter der Sicherheitsbewertung bei PCA, hält diese Reaktion für alarmierend langsam.
Wir müssen schneller werden, gerade im KI-Zeitalter, in dem sich alles beschleunigt. Auch Fehler werden schneller entdeckt,sagte Danila Parnishchev.
Dray Agha, Senior Manager Tactical Response beim Cybersicherheitsunternehmen Huntress, stimmt zu: „Autohersteller müssen Cybersicherheit genauso dringlich behandeln wie die mechanische Sicherheit. Wer über ein Jahr braucht, um bekannte Lücken zu schließen, setzt Fahrer unnötigen Risiken aus.“
Gegenüber der Times erklärte VW: „Zu keinem Zeitpunkt bestand oder besteht ein Risiko für die Sicherheit unserer Kunden oder unserer Fahrzeuge.“
In der Praxis müssten sich Angreifer allerdings in Bluetooth-Reichweite befinden, um in das Auto einzudringen, etwa indem sie dicht neben dem Zielfahrzeug herfahren. Außerdem müsste das Auto oder der Fahrer dazu gebracht werden, die Kopplung zu akzeptieren.
Moderne Autos sind anfällig für Hackerangriffe
Dennoch macht gerade die Architektur von Elektroautos, die Hardware bewusst reduziert und stattdessen auf Over-the-Air-Updates setzt, die Fahrzeuge besonders verwundbar, sobald Hacker einmal im System sind.
Wie die Zeitung The i berichtete, sollen britische Rüstungsunternehmen, die an sensiblen Regierungsaufträgen arbeiten, ihre Mitarbeiter im vergangenen Jahr angewiesen haben, ihre Smartphones nicht mit Elektroautos aus chinesischer Produktion zu verbinden.
Has your password leaked?
„Dein Auto könnte nicht nur deine Fahrten speichern, sondern auch Textnachrichten, Sprachnachrichten und sogar vertrauliche Arbeitsdokumente von deinem Handy abgreifen. Genau solche Informationen würde der chinesische Staat wohl gern in die Finger bekommen“, sagte eine Quelle von The i.
Laut dem Global Automotive Threat Intelligence Report von PCA wurden im zweiten Quartal 2026 insgesamt 345 neue Schwachstellen im Automobilbereich entdeckt. Das sind 30 Prozent mehr als im ersten Quartal. Die Zahl der schwerwiegenden Funde stieg von 75 auf 161.
Mit anderen Worten: Fahrzeugsicherheit ist heute Cybersicherheit. Erst in diesem Monat gelang es einer anderen Forschergruppe, Firewalls zu umgehen und mit einem Standardpasswort vernetzte Fahrzeuge zweier großer Autohersteller aus der Ferne zu orten, zu entriegeln und zu starten.
Anders als Volkswagen schlossen beide Hersteller, deren Namen die Forscher nicht nannten, die Lücke rund zwei Stunden nach Erhalt der Ergebnisse.